UU PDP dan Data Hasil Tes: Apa yang Diatur
Hasil tes psikologi memuat data pribadi; informasi kesehatan termasuk data pribadi spesifik. Kenali aturan pengumpulan, penyimpanan, dan pembagiannya dalam UU PDP.
Ringkasan cepat
Hasil tes psikologi memuat data pribadi; informasi kesehatan termasuk data pribadi spesifik. Kenali aturan pengumpulan, penyimpanan, dan pembagiannya dalam UU PDP.
Seseorang mengikuti tes kepribadian untuk melamar pekerjaan. Tiga tahun kemudian, ia menemukan bahwa laporan hasilnya masih tersimpan di arsip perusahaan, dan pernah diteruskan ke vendor pelatihan tanpa sepengetahuannya.
Contoh hipotetis ini menunjukkan risiko ketika organisasi mengumpulkan data asesmen tanpa rencana yang jelas tentang berapa lama data disimpan, siapa yang boleh mengakses, dan bagaimana data dihapus.
Mengapa hasil tes termasuk data yang dilindungi
Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi membagi data pribadi ke dalam kategori umum dan spesifik. Data tentang kesehatan, termasuk informasi psikologis, masuk kategori spesifik yang menuntut perlindungan lebih ketat (UU PDP, 2022).
Hasil tes kepribadian, skrining kecemasan, atau laporan asesmen manajerial bukan sekadar administrasi. Ia bisa memengaruhi akses kerja, asuransi, dan cara orang diperlakukan.
Penggolongan ini punya konsekuensi praktis: dasar pemrosesan harus jelas dan pengungkapan kepada pihak ketiga memerlukan dasar yang sah. Bila pemrosesan didasarkan pada persetujuan, persetujuan itu harus eksplisit dan diberikan setelah peserta mendapat informasi yang memadai.
Persetujuan setelah mendapat penjelasan
Persetujuan bukan tanda centang di bagian bawah formulir. Ia harus menjelaskan tujuan, data yang dikumpulkan, pihak yang dapat mengakses, masa penyimpanan, dan hak untuk menarik persetujuan.
Untuk asesmen kerja, persetujuan sebaiknya memisahkan tiga tujuan yang sering digabung: pelaksanaan tes, pembuatan laporan untuk pengambil keputusan, dan penyimpanan untuk keperluan audit.
Pemisahan ini penting karena orang mungkin setuju pada tujuan pertama tetapi tidak pada tujuan ketiga. Tanpa pemisahan, persetujuan menjadi kabur, dan kaburnya persetujuan mengurangi keabsahannya.
Hak subjek data
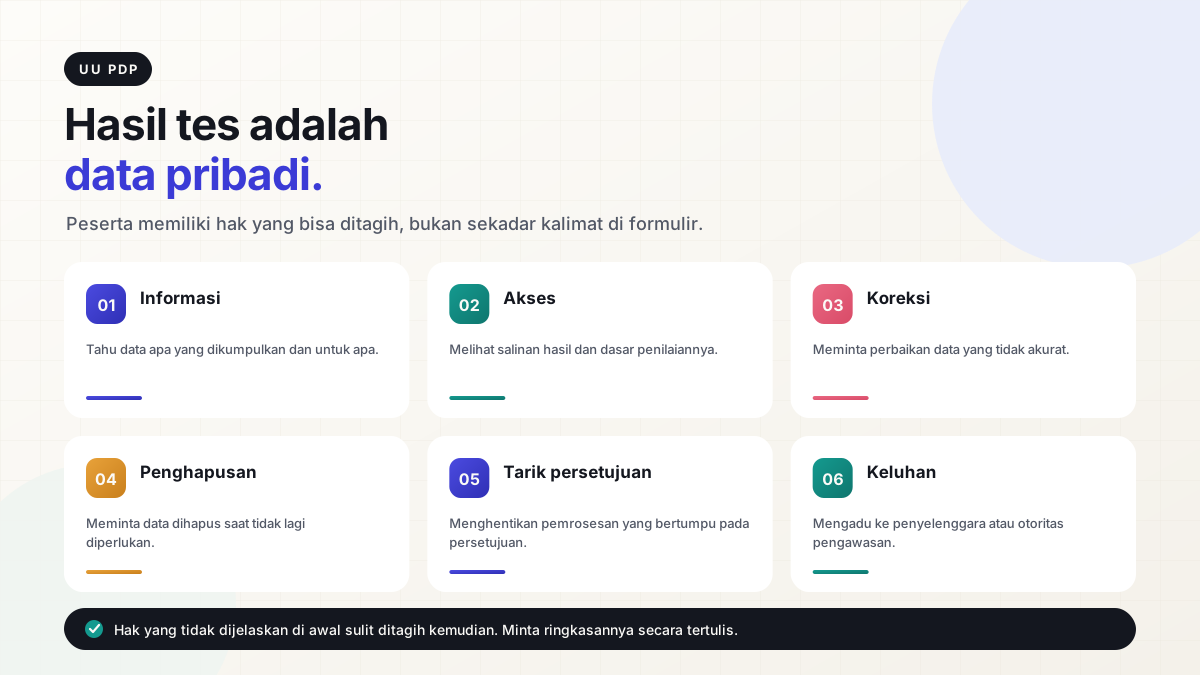
UU PDP memberi sejumlah hak, antara lain akses, koreksi, penghapusan, penarikan persetujuan, dan keberatan atas pemrosesan tertentu.
Dalam konteks asesmen, tiga hak yang paling sering relevan:
Akses. Peserta berhak mengetahui data apa yang disimpan tentang dirinya, termasuk laporan yang dihasilkan.
Penghapusan. Setelah tujuan selesai, data seharusnya dihapus atau dianonimkan, kecuali ada kewajiban hukum untuk menyimpannya.
Keberatan. Peserta dapat menolak pemrosesan untuk tujuan tertentu, misalnya penggunaan data untuk penelitian internal, tanpa konsekuensi pada layanan utama.
Praktiknya, penyedia perlu menyediakan saluran yang jelas untuk permintaan ini. Tanpa saluran, hak-hak tersebut sulit dijalankan.
Masa simpan yang masuk akal
Tidak ada angka tunggal. Masa simpan bergantung pada tujuan dan kewajiban hukum.
Untuk seleksi kerja, menyimpan laporan selama masa sanggah dan beberapa bulan setelahnya biasanya cukup. Menyimpan bertahun-tahun tanpa alasan jelas menimbulkan risiko.
Untuk layanan klinis, masa simpan lebih panjang karena alasan kesinambungan perawatan. Namun akses harus dibatasi pada tenaga yang menangani.
Kebijakan yang baik menyebut masa simpan secara eksplisit, bukan sekadar "sesuai kebutuhan". Kata "sesuai kebutuhan" sulit diaudit dan mudah ditafsirkan longgar.
Risiko yang sering terjadi di organisasi
Akses berlebih. Laporan psikologis dibagikan ke seluruh tim HRD, termasuk bagian yang tidak berkepentingan dengan substansinya.
Penyimpanan di tempat yang tidak terkendali. Berkas tersimpan di surel pribadi, grup percakapan, atau folder bersama tanpa kontrol akses.
Vendor tanpa perjanjian. Data dikirim ke penyedia asesmen atau pelatihan tanpa perjanjian pengolahan data yang mengatur kewajiban mereka.
Retensi tanpa akhir. Arsip menumpuk karena tidak ada yang bertanggung jawab menghapus.
Setiap risiko ini bisa diperbaiki dengan prosedur sederhana, tanpa teknologi mahal.
Perbandingan
Risiko umum dan perbaikan tanpa teknologi mahal
| Risiko | Perbaikan sederhana |
|---|---|
| Laporan dibagikan ke seluruh tim HRD | Batasi akses berdasarkan peran dan catat siapa yang membuka laporan |
| Berkas tersimpan di surel pribadi dan folder bersama | Pusatkan penyimpanan pada satu sistem dengan kontrol akses |
| Data dikirim ke vendor tanpa perjanjian | Wajibkan perjanjian pengolahan data sebelum pengiriman pertama |
| Arsip menumpuk tanpa penghapusan | Tetapkan jadwal hapus dan satu orang yang bertanggung jawab |
Apa yang perlu Anda tanyakan sebagai peserta?
Sebelum mengikuti asesmen, tanyakan empat hal: data apa yang akan disimpan, siapa yang dapat mengakses laporan, berapa lama disimpan, dan bagaimana menghapusnya.
Penyedia yang baik akan menjawab dengan jelas. Bila jawabannya mengelak, pertimbangkan bahwa data Anda mungkin akan diperlakukan dengan cara yang sama tidak jelasnya.
Untuk konteks klinis, tambahkan pertanyaan tentang akses tenaga non-klinis, dan apakah ada penggunaan data untuk penelitian.
Keseimbangan dengan kebutuhan organisasi
Organisasi punya kepentingan sah: menilai kandidat, memantau mutu proses, dan melindungi diri dari sengketa. Regulasi tidak melarang semua itu.
Yang dituntut adalah ukuran yang proporsional. Mengumpulkan data yang tidak dipakai, atau menyimpannya lebih lama dari kebutuhan, tidak proporsional.
Praktik yang masuk akal: tetapkan tujuan sebelum mengumpulkan, kumpulkan seminimal mungkin, batasi akses berdasarkan peran, dan hapus sesuai jadwal.
Bagan
SiklusSiklus pengelolaan data hasil tes
Kumpulkan
Ambil data seminimal mungkin untuk tujuan yang sudah ditetapkan.
Pakai
Batasi pemakaian pada tujuan yang disetujui peserta.
Simpan
Tetapkan masa simpan dan batasi akses berdasarkan peran.
Hapus
Musnahkan data setelah tujuan selesai, kecuali ada kewajiban hukum.
Setelah langkah terakhir, siklus kembali ke langkah pertama.
Contoh alur permintaan akses
Peserta mengirim permintaan akses. Organisasi memverifikasi identitas, mencatat permintaan, lalu menyiapkan laporan dalam format yang dapat dipahami.
Yang perlu diperhatikan: batas waktu. Tanpa tenggat internal, permintaan dapat menumpuk dan peserta tidak mendapat jawaban. Tetapkan tenggat yang memenuhi ketentuan hukum untuk jenis permintaan tersebut; kebijakan internal tidak boleh memperpanjang batas waktu yang diwajibkan.
Setelah laporan dikirim, catat juga siapa yang mengakses dan kapan. Jejak ini berguna untuk audit dan untuk menjawab pertanyaan berikutnya.
Bagi organisasi yang belum punya prosedur, mulailah dari satu halaman: siapa penerima permintaan, dokumen apa yang disiapkan, dan berapa lama prosesnya. Satu halaman yang dijalankan jauh lebih berguna daripada kebijakan komprehensif yang tidak pernah dibaca.
Bagaimana mengaudit praktik sendiri
Audit tidak harus mahal. Mulai dari tiga pertanyaan: di mana data disimpan, siapa yang punya akses, dan kapan terakhir dihapus.
Jawaban jujur atas ketiganya sering mengejutkan. Banyak organisasi menemukan salinan laporan di surel pribadi, atau folder bersama tanpa kontrol akses.
Langkah perbaikan bisa bertahap: pusatkan penyimpanan, cabut akses yang tidak perlu, dan tetapkan jadwal penghapusan. Perbaikan kecil yang konsisten lebih berguna daripada kebijakan besar yang tidak dijalankan. Untuk organisasi kecil, satu orang yang bertanggung jawab atas daftar akses sudah cukup untuk memulai; yang penting daftar itu ada dan diperbarui. Nama, peran, dan tanggal peninjauan terakhir biasanya cukup untuk mencegah akses yang menganggur bertahun-tahun. Daftar seperti ini juga memudahkan ketika ada karyawan yang berhenti bekerja: akses dapat dicabut tanpa menebak-nebak.
Audit semacam ini sebaiknya diulang setahun sekali, atau setiap kali ada perubahan sistem. Hasilnya tidak perlu dipublikasikan, tetapi perlu didokumentasikan agar perbaikan bisa dilacak.
Cek pemahaman
Kapan data hasil tes sebaiknya dihapus?
Batas interpretasi
Artikel ini bukan nasihat hukum dan bukan diagnosis. Penerapan UU PDP memerlukan penafsiran yang mempertimbangkan konteks organisasi dan perkembangan regulasi turunan.
Untuk memahami prinsip persetujuan secara lebih umum, lihat glosarium informed consent dan glosarium UU PDP. Bila Anda mengelola layanan tes, bandingkan praktik Anda dengan pusat kepatuhan.
Pertanyaan yang sering diajukan
Apakah hasil tes psikologi termasuk data sensitif?
Informasi kesehatan dan psikologis termasuk kategori data spesifik yang memerlukan perlindungan lebih ketat. Karena itu, dasar pemrosesan dan pengamanannya harus lebih jelas daripada data administratif biasa.
Berapa lama perusahaan boleh menyimpan hasil tes pelamar?
Tergantung tujuan dan kewajiban hukum. Untuk pelamar yang tidak diterima, penyimpanan jangka panjang sulit dibenarkan tanpa tujuan yang jelas. Kebijakan sebaiknya menetapkan batas waktu dan prosedur penghapusan.
Apakah peserta berhak melihat laporan lengkapnya?
Pada prinsipnya peserta berhak mengakses data tentang dirinya. Namun ada pertimbangan tentang materi yang bersifat teknis atau berpotensi disalahpahami. Praktik yang baik adalah menyediakan ringkasan yang dapat dijelaskan, disertai pendampingan bila diperlukan.
Rujukan
- Republik Indonesia. (2022). Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi. JDIH BPK
- European Parliament and Council of the European Union. (2016). Regulation (EU) 2016/679 on the protection of natural persons with regard to the processing of personal data (GDPR). EUR-Lex
- American Psychological Association. (2017). Ethical principles of psychologists and code of conduct. APA
- Himpunan Psikologi Indonesia. (2025). Kode etik psikologi Indonesia. HIMPSI
- World Medical Association. (2024). WMA Declaration of Helsinki: Ethical principles for medical research involving human participants. WMA
- National Commission for the Protection of Human Subjects of Biomedical and Behavioral Research. (1979). The Belmont Report. HHS
Penulis
Tim Riset sikotes.id
Editorial kebijakan
Reviewer
Belum ditinjau psikolog
Konten edukatif umum
Sitasi halaman ini
Tim Riset sikotes.id. (2026). UU PDP dan Data Hasil Tes: Apa yang Diatur. sikotes.id. https://sikotes.id/artikel/uu-pdp-dan-data-hasil-tes
Boleh dikutip dengan atribusi. Lihat kebijakan AI & crawler.
Sumber & rujukan
Klaim dalam artikel ini dirujuk ke sumber primer berikut. Tautan membuka penerbit asli di tab baru.
Uji pemahaman Andalewat tes Anda sendiri.
Mulai dari tes gratis, lalu baca laporannya dengan kerangka yang dijelaskan di artikel ini. Metodologi dan batas interpretasi selalu ikut disertakan.
Baca juga
Artikel lain dengan topik atau kategori yang berdekatan, ditulis dan direview dengan standar yang sama.