Berapa Lama Hasil Tes Boleh Disimpan?
Menyimpan hasil tes terlalu lama menambah risiko, terlalu singkat menghapus dasar keputusan. Ini cara menetapkan masa simpan yang dapat dipertanggungjawabkan.
Ringkasan cepat
Menyimpan hasil tes terlalu lama menambah risiko, terlalu singkat menghapus dasar keputusan. Ini cara menetapkan masa simpan yang dapat dipertanggungjawabkan.
Sebuah perusahaan menyimpan seluruh hasil asesmen sejak 2014. Alasannya masuk akal: "kalau-kalau dibutuhkan". Ketika seorang mantan kandidat meminta datanya dihapus, tidak ada yang tahu berapa banyak berkas yang harus disentuh, di mana berkas itu berada, dan siapa yang pernah membukanya.
Masa simpan jarang menjadi perhatian sampai ada permintaan yang tidak bisa dijawab.
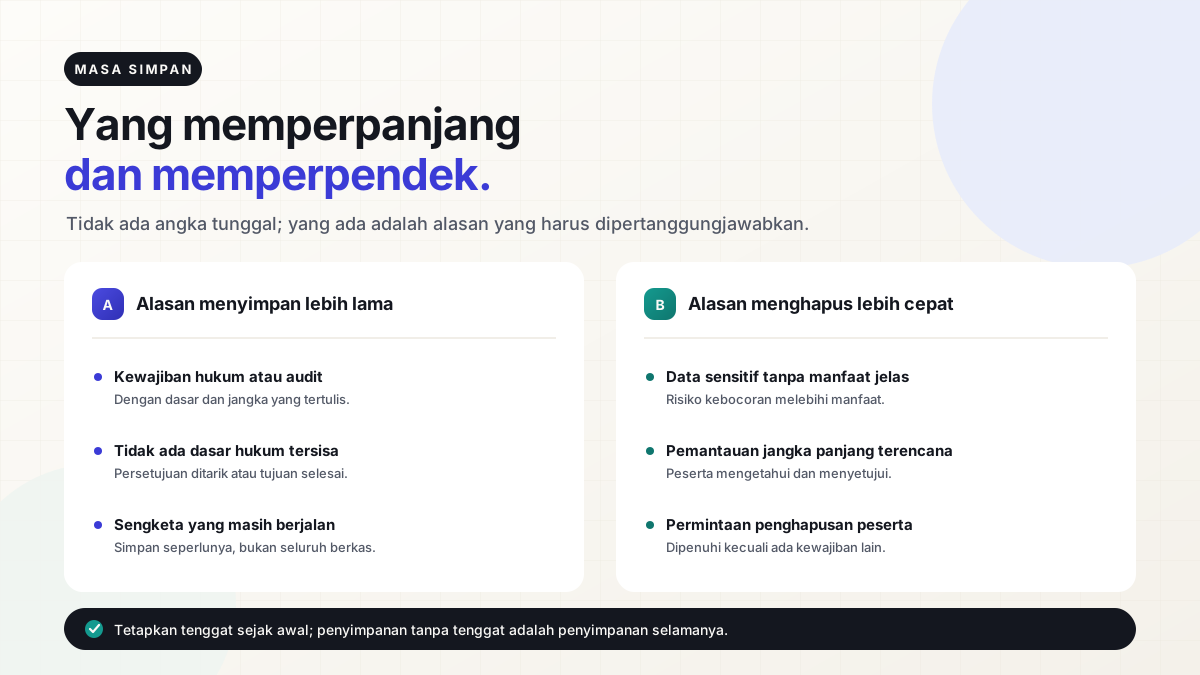
Tidak ada angka tunggal yang berlaku umum
Pertanyaan "berapa lama" sering dijawab dengan angka, misalnya lima tahun atau sepuluh tahun. Jawaban itu terlalu cepat.
Masa simpan yang dapat dipertanggungjawabkan diturunkan dari tiga hal: tujuan pemrosesan, kewajiban pembuktian, dan risiko yang timbul bila data disimpan. Ketiganya berbeda antar organisasi dan antar jenis data.
Hasil tes seleksi untuk posisi yang diisi setiap bulan punya pola berbeda dari hasil asesmen pengembangan yang dipakai untuk perencanaan karier bertahun-tahun. Menyamakan keduanya menghasilkan kebijakan yang terlalu ketat di satu sisi dan terlalu longgar di sisi lain.
Apa yang diminta UU PDP
Undang-Undang Pelindungan Data Pribadi menempatkan pembatasan tujuan dan pembatasan penyimpanan sebagai prinsip, bukan saran. Data pribadi diproses untuk tujuan tertentu, dan disimpan selama tujuan itu masih berlangsung.
Bagi subjek data, undang-undang ini memberi hak yang relevan langsung dengan topik ini: hak memperoleh informasi tentang identitas pemroses dan tujuan pemrosesan, hak mengakses data, hak meminta pembaruan atau perbaikan, serta hak meminta penghapusan atau pemusnahan data pribadinya.
Hasil tes psikologi termasuk kategori yang menuntut kehati-hatian lebih, karena dapat memuat informasi tentang kondisi kesehatan mental. Untuk pembahasan menyeluruh tentang kewajiban pemroses, lihat artikel UU PDP dan data hasil tes.
Peraturan pemerintah tentang penyelenggaraan sistem elektronik menambahkan lapisan teknis: penyelenggara wajib menjaga kerahasiaan, menyediakan prosedur penghapusan, dan menanggapi permintaan subjek data.
Menyimpan untuk membuktikan, menghapus untuk melindungi
Dua kepentingan ini memang berhadapan, dan keduanya sah.
Organisasi perlu menyimpan untuk membuktikan bahwa keputusan diambil dengan dasar yang wajar. Bila seorang kandidat mempersoalkan hasil seleksi setahun kemudian, catatan skor dan prosedur adalah pembelaan yang utama.
Organisasi juga perlu menghapus karena penyimpanan menciptakan risiko. Setiap berkas tambahan memperluas permukaan kebocoran, menambah biaya, dan menua. Data yang tidak lagi dipakai tetap bisa disalahgunakan.
Jalan tengah yang lazim bukan "simpan semua" atau "hapus semua", melainkan memisahkan data menjadi lapisan dengan masa simpan berbeda.
Menetapkan masa simpan per jenis data
Lapisan pertama adalah data identitas: nama, nomor kontak, dan nomor identitas. Ini yang paling sensitif bila bocor dan paling cepat tidak diperlukan. Setelah proses seleksi selesai dan masa sanggah berakhir, data identitas tidak lagi memberi manfaat operasional.
Lapisan kedua adalah data hasil: skor, ringkasan interpretasi, dan catatan penilai. Ini yang dibutuhkan untuk pembuktian dan untuk perbandingan antar waktu.
Lapisan ketiga adalah rekaman proses: log akses, versi alat, dan jejak audit. Ini dipakai untuk memeriksa apakah prosedur dijalankan, bukan untuk menilai orang.
| Lapisan | Contoh isi | Pertanyaan penentu |
|---|---|---|
| Identitas | nama, kontak, nomor identitas | sampai kapan data ini masih diperlukan? |
| Hasil | skor, ringkasan, catatan penilai | kapan dasar keputusan ini berhenti relevan? |
| Proses | log akses, versi alat | berapa lama jejak audit wajib disimpan? |
Tabel itu bukan kebijakan, melainkan kerangka. Angka untuk tiap baris ditetapkan organisasi, dan sebaiknya ditinjau setiap tahun, bukan sekali lalu dibekukan.
Bagan
LangkahTiga lapisan data dengan masa simpan berbeda
Identitas
Nama, kontak, dan nomor identitas; paling sensitif bila bocor dan paling cepat tidak diperlukan.
Hasil
Skor, ringkasan interpretasi, dan catatan penilai; dibutuhkan untuk pembuktian dan perbandingan antar waktu.
Proses
Log akses, versi alat, dan jejak audit; dipakai untuk memeriksa prosedur, bukan untuk menilai orang.
Peninjauan berkala itu bukan formalitas. Alat tes berganti versi, jenis posisi berganti, dan dasar hukum bergerak. Kebijakan retensi yang disusun lima tahun lalu sering menyebut jenis data yang sudah tidak lagi dikumpulkan, sementara jenis data baru yang muncul belum diatur sama sekali.
Satu praktik yang membantu: setiap kali ada jenis data baru, catat langsung masa simpannya. Menunda pencatatan berarti menunda sampai ada yang lupa.
Hal serupa berlaku untuk salinan di luar sistem utama. Lembar kerja yang dibuat untuk rapat, tangkapan layar yang dikirim lewat pesan, dan berkas laporan yang diunduh ke laptop pribadi semuanya memuat data yang sama. Ketiganya sering luput dari daftar retensi, padahal paling sulit dihapus.
Apakah anonimisasi sama dengan penghapusan?
Tidak sama. Anonimisasi menghapus atau mengaburkan penanda identitas sehingga data tidak lagi dapat dikaitkan dengan orang tertentu. Penghapusan membuang datanya.
Perbedaannya penting secara praktis. Data yang telah dianonimkan dengan benar keluar dari cakupan pelindungan data pribadi, tetapi proses anonimisasi jarang sesempurna yang dijanjikan. Kombinasi atribut seperti usia, unit kerja, dan tanggal asesmen sering cukup untuk mempersempit kemungkinan sampai ke satu orang, terutama pada kelompok kecil.
Karena itu, untuk kelompok dengan anggota sedikit, anonimisasi sebaiknya dianggap belum memadai. Yang lebih aman adalah agregasi dengan ambang jumlah minimum sebelum hasil disajikan. Pembahasan soal ambang ini ada di artikel data kesehatan karyawan.
Perbandingan
Anonimisasi dan penghapusan bukan hal yang sama
| Anonimisasi | Penghapusan |
|---|---|
| Menghapus atau mengaburkan penanda identitas | Membuang datanya |
| Data dapat keluar dari cakupan pelindungan data pribadi | Data tidak lagi tersedia untuk dipakai |
| Kombinasi atribut bisa mengembalikan identitas | Tidak ada data yang bisa dikembalikan |
| Perlu ambang agregasi pada kelompok kecil | Perlu bukti bahwa salinan turunan ikut dihapus |
Bagaimana penghapusan dibuktikan?
Penghapusan yang tidak dapat dibuktikan sulit dipertahankan bila ada pemeriksaan.
Bukti minimum yang biasanya cukup: catatan tanggal permintaan, lingkup data yang dihapus, siapa yang menjalankan, dan metode yang dipakai. Untuk data di media penyimpanan, pedoman sanitasi media dari NIST memberi rujukan teknis tentang tingkat penghapusan yang memadai untuk tiap jenis media.
Bagian yang paling sering terlewat adalah turunan. Data hasil tes biasanya tersalin ke cadangan, ke surel, ke lembar kerja tim, dan ke berkas laporan yang dikirim ke klien. Menghapus dari basis data utama tanpa menyentuh salinan itu menghasilkan klaim yang tidak akurat.
Cek pemahaman
Data sudah dihapus dari basis data utama. Apa yang masih perlu diperiksa?
Apakah peserta boleh meminta penghapusan?
Umumnya ya, dengan pengecualian yang bergantung pada dasar pemrosesan dan kewajiban penyimpanan yang berlaku.
Yang perlu disiapkan bukan hanya jawaban "ya" atau "tidak", melainkan prosedur: ke mana permintaan dikirim, dalam berapa hari dijawab, apa yang diverifikasi sebelum dijalankan, dan bagaimana hasilnya dicatat.
Verifikasi identitas penting agar penghapusan tidak menjadi alat untuk menghapus data orang lain. Namun verifikasi juga tidak boleh berlebihan, misalnya menuntut dokumen yang tidak pernah dikumpulkan pada saat pengambilan data.
Contoh kebijakan yang masuk akal
Sebuah penyedia asesmen menetapkan tiga masa simpan. Data identitas dihapus 12 bulan setelah proses seleksi selesai. Data hasil disimpan 3 tahun untuk keperluan pembuktian, lalu dianonimkan. Jejak audit disimpan 5 tahun sesuai kebutuhan pemeriksaan.
Contoh kebijakan tiga masa simpan
0 bulan
Data identitas
Dihapus setelah proses seleksi selesai.
0 tahun
Data hasil
Dipakai untuk pembuktian, lalu dianonimkan.
0 tahun
Jejak audit
Mengikuti kebutuhan pemeriksaan.
Pada akhir setiap tahun, sistem menjalankan pemeriksaan otomatis: berkas yang melewati masa simpan ditandai, lalu dihapus setelah ditinjau. Laporan pemeriksaan disimpan sebagai bukti.
Kebijakan ini tidak menjawab semua kemungkinan. Ia menjawab pertanyaan yang paling sering muncul, dan menyisakan jalur untuk kasus khusus.
Batas interpretasi
Masa simpan bukan pengganti penilaian hukum. Ketentuan yang berlaku dapat berbeda menurut jenis organisasi, sektor, dan dasar pemrosesan.
Prinsipnya tetap: simpan selama ada alasan yang dapat dijelaskan, dan hapus ketika alasan itu berakhir. Untuk hak peserta atas laporannya, lihat hak akses laporan hasil tes dan informed consent dalam asesmen.
Pertanyaan yang sering diajukan
Berapa tahun hasil tes sebaiknya disimpan?
Tidak ada angka tunggal. Mulai dari pertanyaan berapa lama dasar keputusan masih relevan, lalu sesuaikan dengan kewajiban sektor dan risiko data. Tiga sampai lima tahun lazim untuk hasil seleksi, tetapi itu konvensi, bukan aturan.
Apakah data hasil tes boleh disimpan tanpa batas waktu?
Sebaiknya tidak. Penyimpanan tanpa batas menambah risiko tanpa menambah manfaat, dan sulit dipertahankan bila ada pemeriksaan atau permintaan penghapusan.
Apakah cukup menghapus dari basis data utama?
Tidak. Salinan di cadangan, surel, dan berkas laporan juga termasuk. Penghapusan yang hanya menyentuh satu tempat menghasilkan klaim yang tidak akurat.
Apakah data anonim aman dibagikan?
Tidak otomatis. Pada kelompok kecil, kombinasi atribut dapat mengembalikan identitas. Gunakan ambang jumlah minimum sebelum menyajikan hasil agregat.
Rujukan
- American Educational Research Association, American Psychological Association, & National Council on Measurement in Education. (2014). Standards for Educational and Psychological Testing. apa.org
- European Parliament and Council. (2016). Regulation (EU) 2016/679 on the protection of natural persons with regard to the processing of personal data (GDPR). eur-lex.europa.eu
- International Test Commission. (2017). ITC Guidelines for Translating and Adapting Tests (2nd ed.). intestcom.org
- National Institute of Standards and Technology. (2014). Guidelines for Media Sanitization (NIST SP 800-88 Rev. 1). csrc.nist.gov
- Republik Indonesia. (2019). Peraturan Pemerintah Nomor 71 Tahun 2019 tentang Penyelenggaraan Sistem dan Transaksi Elektronik. peraturan.bpk.go.id
- Republik Indonesia. (2022). Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi. peraturan.bpk.go.id
Penulis
Tim Riset sikotes.id
Editorial etika & privasi
Reviewer
Belum ditinjau psikolog
Konten edukatif umum
Sitasi halaman ini
Tim Riset sikotes.id. (2026). Berapa Lama Hasil Tes Boleh Disimpan?. sikotes.id. https://sikotes.id/artikel/berapa-lama-hasil-tes-boleh-disimpan
Boleh dikutip dengan atribusi. Lihat kebijakan AI & crawler.
Sumber & rujukan
Klaim dalam artikel ini dirujuk ke sumber primer berikut. Tautan membuka penerbit asli di tab baru.
Uji pemahaman Andalewat tes Anda sendiri.
Mulai dari tes gratis, lalu baca laporannya dengan kerangka yang dijelaskan di artikel ini. Metodologi dan batas interpretasi selalu ikut disertakan.
Baca juga
Artikel lain dengan topik atau kategori yang berdekatan, ditulis dan direview dengan standar yang sama.