Data Kesehatan Karyawan: Di Mana Batas Perusahaan
Program kesehatan kerja bisa membantu, tetapi pengumpulan data kesehatan menciptakan risiko yang jarang dibahas. Ada garis yang sebaiknya tidak dilewati perusahaan.
Ringkasan cepat
Program kesehatan kerja bisa membantu, tetapi pengumpulan data kesehatan menciptakan risiko yang jarang dibahas. Ada garis yang sebaiknya tidak dilewati perusahaan.
Sebuah perusahaan menyelenggarakan skrining kesehatan mental tahunan untuk seluruh karyawan. Tujuannya baik: mendeteksi dini dan menyediakan dukungan.
Enam bulan kemudian, sebagian karyawan menolak mengisi. Mereka khawatir hasilnya sampai ke atasan dan memengaruhi penilaian kinerja. Kekhawatiran itu tidak sepenuhnya salah, karena tidak ada aturan jelas tentang siapa yang dapat mengakses data.
Mengapa data kesehatan berbeda
Data kesehatan termasuk kategori data pribadi yang spesifik, dan menuntut perlindungan lebih tinggi daripada data administratif. Undang-Undang Pelindungan Data Pribadi mengaturnya secara terpisah karena potensi penyalahgunaannya lebih besar (UU PDP, 2022).
Di tempat kerja, potensi itu nyata. Data kesehatan bisa memengaruhi promosi, penempatan, penilaian kinerja, bahkan kelanjutan hubungan kerja. Karena itu, pengumpulannya harus benar-benar diperlukan, bukan sekadar menarik.
Ada juga dimensi kekuasaan. Karyawan tidak berada dalam posisi setara dengan perusahaan ketika diminta mengisi kuesioner kesehatan. Penolakan bisa terasa berisiko, meski secara formal diizinkan. Kesadaran akan ketidaksetaraan ini seharusnya membuat perusahaan lebih berhati-hati, bukan lebih longgar.
Prinsip minimalisasi
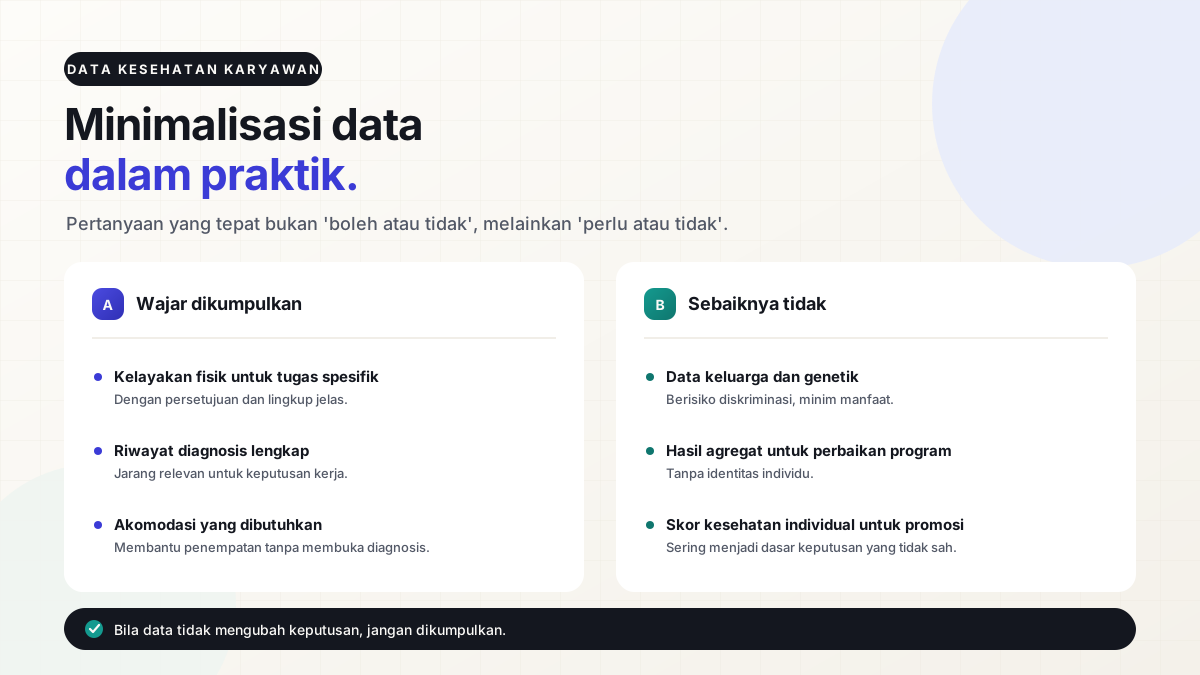
Ambil data seminimal mungkin untuk tujuan yang jelas.
Bila tujuan program adalah menyediakan akses konseling, perusahaan tidak perlu mengetahui skor individual. Yang dibutuhkan hanya jumlah peserta dan tingkat pemanfaatan layanan.
Bila tujuan program adalah mengevaluasi efektivitas, data agregat sudah cukup. Skor individual tidak diperlukan untuk menghitung perubahan rata-rata.
Minimalisasi bukan sekadar kepatuhan. Ia mengurangi risiko, mengurangi biaya penyimpanan, dan meningkatkan kepercayaan karyawan.
Pemisahan fungsi yang menentukan
Kesalahan paling umum: data kesehatan dikelola oleh fungsi yang sama dengan penilaian kinerja.
Pemisahan yang masuk akal menempatkan pengelolaan data pada unit kesehatan atau penyedia layanan eksternal, sementara HR hanya menerima laporan agregat tanpa identitas.
Pemisahan ini harus tertulis, bukan sekadar kebiasaan. Tanpa aturan tertulis, akses cenderung meluas seiring waktu, terutama ketika ada pergantian staf.
Perbandingan
Data individual dan data agregat
| Data individual | Data agregat |
|---|---|
| Skor gejala per karyawan | Jumlah peserta dan tingkat pemanfaatan layanan |
| Disimpan unit kesehatan atau penyedia layanan | Diterima HR tanpa identitas |
| Berguna untuk mendampingi satu orang | Berguna untuk mengevaluasi program |
| Risiko tinggi bila aksesnya meluas | Risiko muncul bila kelompoknya terlalu kecil |
Apakah skrining kesehatan mental boleh dijadikan syarat kerja?
Secara umum, tidak untuk seleksi atau penilaian kelayakan, kecuali untuk posisi dengan persyaratan keselamatan yang sangat spesifik dan diatur secara jelas.
Skrining dirancang untuk mendeteksi kebutuhan bantuan, bukan untuk menilai kompetensi. Memakainya sebagai saringan seleksi berarti mengambil data kesehatan untuk tujuan yang tidak sesuai, dan berisiko melanggar prinsip pemakaian alat.
Bila perusahaan ingin menilai kesiapan kerja, gunakan penilaian fungsi kerja yang relevan, bukan skor gejala.
Risiko diskriminasi yang tidak disengaja
Bahkan tanpa niat buruk, data kesehatan bisa menciptakan diskriminasi.
Contoh: seorang manajer mengetahui bahwa bawahannya memiliki skor kecemasan tinggi, lalu mengurangi penugasan strategis "agar tidak membebani". Niatnya melindungi, hasilnya membatasi karier.
Contoh lain: data agregat yang terlalu kecil membuat individu mudah diidentifikasi. Tim berisi empat orang dengan satu peserta program konseling membuat identitas peserta itu nyaris terbuka.
Karena itu, tetapkan jumlah minimum anggota kelompok sebelum data dilaporkan. Ambang lima orang per kelompok, misalnya, perlu dinilai berdasarkan risiko identifikasi, bukan dipakai sebagai jaminan keamanan.
Tidak ada ambang yang otomatis membuat data anonim. Pada kelompok dengan karakteristik sangat khas, identitas anggota masih mungkin dikenali. Gabungkan kategori atau jangan laporkan rincian tertentu jika risiko identifikasinya masih tinggi.
Bagaimana menyampaikan hasil tanpa membocorkan
Laporan agregat yang berguna menjawab pertanyaan manajemen tanpa mengungkap individu.
Contoh yang aman: "68% karyawan memanfaatkan layanan konseling minimal sekali", atau "skor kelelahan rata-rata turun 3 poin pada unit yang mengikuti program".
Contoh yang berisiko: "tiga karyawan di tim pemasaran memiliki skor tinggi". Kalimat itu tidak menyebut nama, tetapi dalam tim berisi enam orang, identitasnya nyaris terbuka.
Bila manajemen meminta data lebih rinci, tanyakan untuk keputusan apa data itu diperlukan. Sering kali kebutuhan sebenarnya bisa dipenuhi dengan angka agregat, dan permintaan detail muncul karena kebiasaan, bukan kebutuhan.
Kesalahan yang paling sering terjadi
Mengumpulkan data karena bisa. Kuesioner kesehatan mudah dibuat, sehingga sering dijalankan tanpa pertanyaan tentang apa yang akan dilakukan dengan hasilnya. Data yang tidak dipakai tetap menciptakan risiko.
Menjanjikan kerahasiaan tanpa struktur. Janji tanpa pemisahan akses, ambang agregasi, dan masa simpan hanya janji di atas kertas.
Menyimpan data lebih lama dari kebutuhan. Data lama menumpuk karena tidak ada yang bertanggung jawab menghapus. Setiap tahun tambahan menambah risiko.
Menyerahkan data mentah ke vendor tanpa perjanjian. Tanpa perjanjian, vendor bisa memakai data untuk tujuan yang tidak pernah disetujui karyawan.
Mengabaikan karyawan yang menolak. Penolakan sebaiknya dicatat sebagai informasi, bukan ditangani sebagai masalah kepatuhan. Tingkat penolakan yang tinggi menandakan programnya belum dipercaya, dan itu informasi yang lebih berguna daripada angka partisipasi yang tinggi.
Kapan program sebaiknya tidak dijalankan
Bila perusahaan belum memiliki pemisahan akses, ambang agregasi, dan masa simpan, sebaiknya program ditunda. Menjalankan skrining tanpa perlindungan dasar menciptakan risiko yang lebih besar daripada manfaat yang diharapkan.
Alternatif yang lebih aman untuk tahap awal: sediakan akses layanan konseling tanpa pengumpulan skrining. Karyawan dapat memakai layanan secara sukarela, dan perusahaan hanya menerima data pemanfaatan agregat.
Pendekatan ini lebih lambat dalam menghasilkan data, tetapi membangun kepercayaan. Kepercayaan itu kemudian memudahkan program berikutnya, termasuk skrining yang dirancang dengan benar.
Praktik yang membuat program tetap aman
Beberapa hal yang bisa diterapkan tanpa biaya besar.
Jelaskan tujuan dan batas akses sebelum pengisian. Sebutkan siapa yang melihat data individual dan siapa yang hanya melihat agregat.
Pisahkan data identitas dari data kesehatan sejak awal, misalnya dengan kode acak yang hanya dipegang unit kesehatan.
Tetapkan masa simpan, dan hapus data individual setelah tujuan tercapai.
Sediakan jalur alternatif bagi karyawan yang tidak ingin mengikuti skrining, tanpa konsekuensi pada penilaian kinerja.
Laporkan hasil program dalam bentuk agregat kepada manajemen, dengan ambang minimum agar tidak mengidentifikasi individu.
Bagan
LangkahUrutan pengamanan sebelum program dijalankan
Jelaskan tujuan dan batas akses
Sebutkan siapa melihat data individual dan siapa yang hanya melihat agregat.
Pisahkan identitas dari data kesehatan
Gunakan kode acak yang hanya dipegang unit kesehatan.
Tetapkan masa simpan
Hapus data individual setelah tujuan tercapai.
Sediakan jalur alternatif
Karyawan yang menolak skrining tidak boleh terkena konsekuensi penilaian kinerja.
Laporkan dalam bentuk agregat
Terapkan ambang minimum agar individu tidak teridentifikasi.
Peran konsultan dan vendor
Banyak program dijalankan bersama penyedia eksternal. Tanpa perjanjian pengolahan data yang jelas, tanggung jawab menjadi kabur.
Perjanjian sebaiknya mengatur tujuan pemrosesan, larangan penggunaan untuk tujuan lain, standar keamanan, prosedur penghapusan, dan kewajiban melaporkan insiden.
Yang sering terlewat: larangan menggabungkan data perusahaan dengan data klien lain untuk membangun basis data produk. Tanpa larangan itu, data karyawan bisa berakhir di tempat yang tidak pernah dibayangkan peserta.
Cek pemahaman
Manajer meminta skor kecemasan per karyawan untuk menilai kinerja tim. Apa jawaban yang tepat?
Batas interpretasi
Artikel ini bukan nasihat hukum dan bukan diagnosis. Penerapan bergantung pada jenis data, tujuan program, dan ketentuan yang berlaku di institusi masing-masing.
Untuk prinsip persetujuan, lihat artikel informed consent. Untuk konteks perlindungan data secara umum, lihat artikel UU PDP dan data hasil tes.
Pertanyaan yang sering diajukan
Apakah perusahaan boleh menanyakan riwayat kesehatan mental karyawan?
Boleh dalam batas yang relevan dengan pekerjaan dan dengan tujuan yang jelas. Pertanyaan luas tanpa kaitan dengan tuntutan kerja sulit dibenarkan, terutama bila hasilnya dapat memengaruhi keputusan karier.
Apakah data agregat selalu aman?
Tidak. Kelompok kecil membuat individu mudah diidentifikasi. Karena itu, ambang minimum per kelompok dan penghapusan variabel yang terlalu spesifik perlu diterapkan.
Apa yang bisa dilakukan karyawan bila merasa datanya disalahgunakan?
Minta penjelasan tertulis tentang tujuan pemrosesan dan pihak yang mengakses. Bila tidak ada jawaban memadai, ajukan keberatan melalui jalur internal, lalu melalui lembaga pengawas perlindungan data pribadi sesuai ketentuan.
Rujukan
- Republik Indonesia. (2022). Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi. JDIH BPK
- European Parliament and Council of the European Union. (2016). Regulation (EU) 2016/679 on the protection of natural persons with regard to the processing of personal data (GDPR). EUR-Lex
- World Health Organization. (2023). Depressive disorder (depression) [Fact sheet]. WHO
- Maslach, C., Schaufeli, W. B., & Leiter, M. P. (2001). Job burnout. Annual Review of Psychology, 52(1), 397–422. doi:10.1146/annurev.psych.52.1.397
- American Psychological Association. (2017). Ethical principles of psychologists and code of conduct. APA
- International Labour Organization. (2025). ILOSTAT: labour statistics database. ILO
Penulis
Tim Riset sikotes.id
Editorial kebijakan
Reviewer
Belum ditinjau psikolog
Konten edukatif umum
Sitasi halaman ini
Tim Riset sikotes.id. (2026). Data Kesehatan Karyawan: Di Mana Batas Perusahaan. sikotes.id. https://sikotes.id/artikel/data-kesehatan-karyawan-batas-perusahaan
Boleh dikutip dengan atribusi. Lihat kebijakan AI & crawler.
Sumber & rujukan
Klaim dalam artikel ini dirujuk ke sumber primer berikut. Tautan membuka penerbit asli di tab baru.
Uji pemahaman Andalewat tes Anda sendiri.
Mulai dari tes gratis, lalu baca laporannya dengan kerangka yang dijelaskan di artikel ini. Metodologi dan batas interpretasi selalu ikut disertakan.
Baca juga
Artikel lain dengan topik atau kategori yang berdekatan, ditulis dan direview dengan standar yang sama.